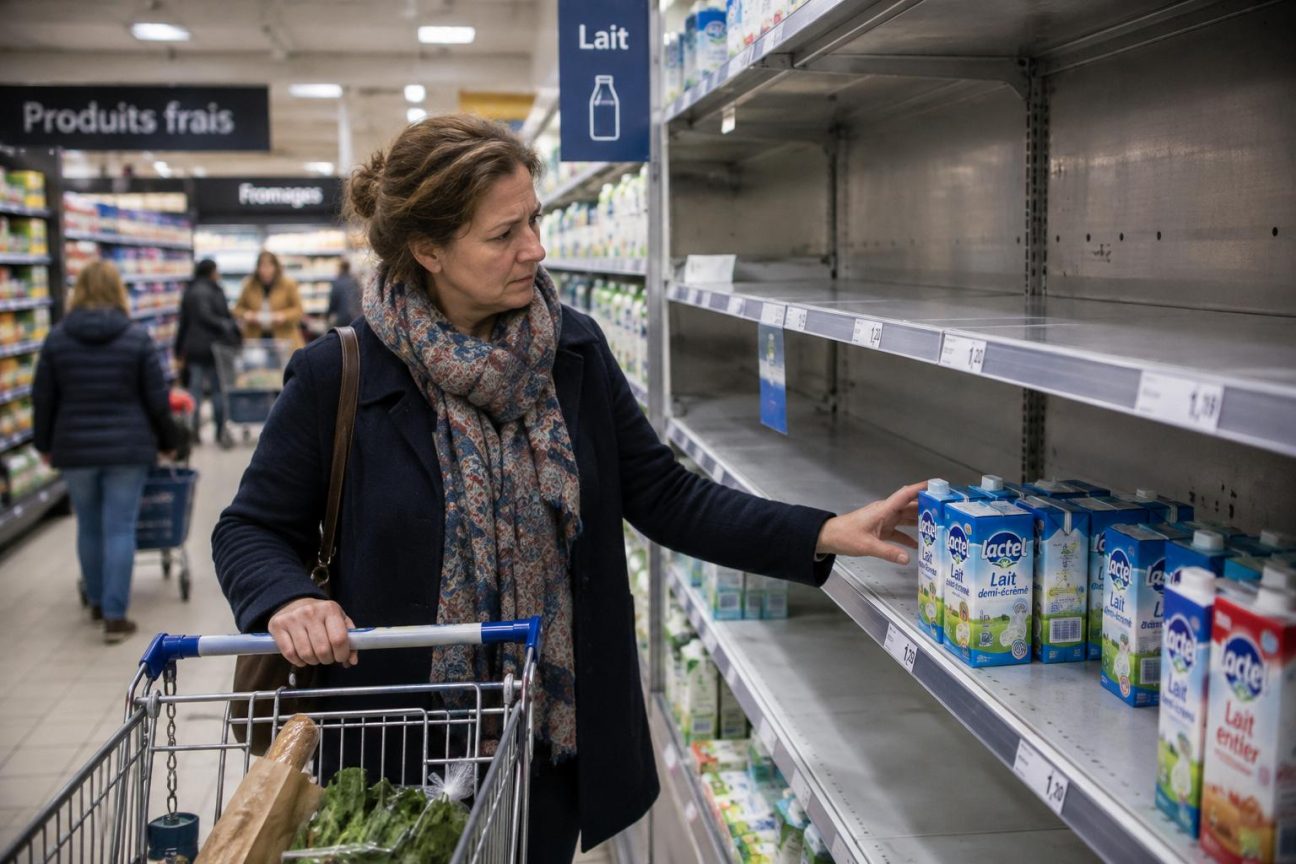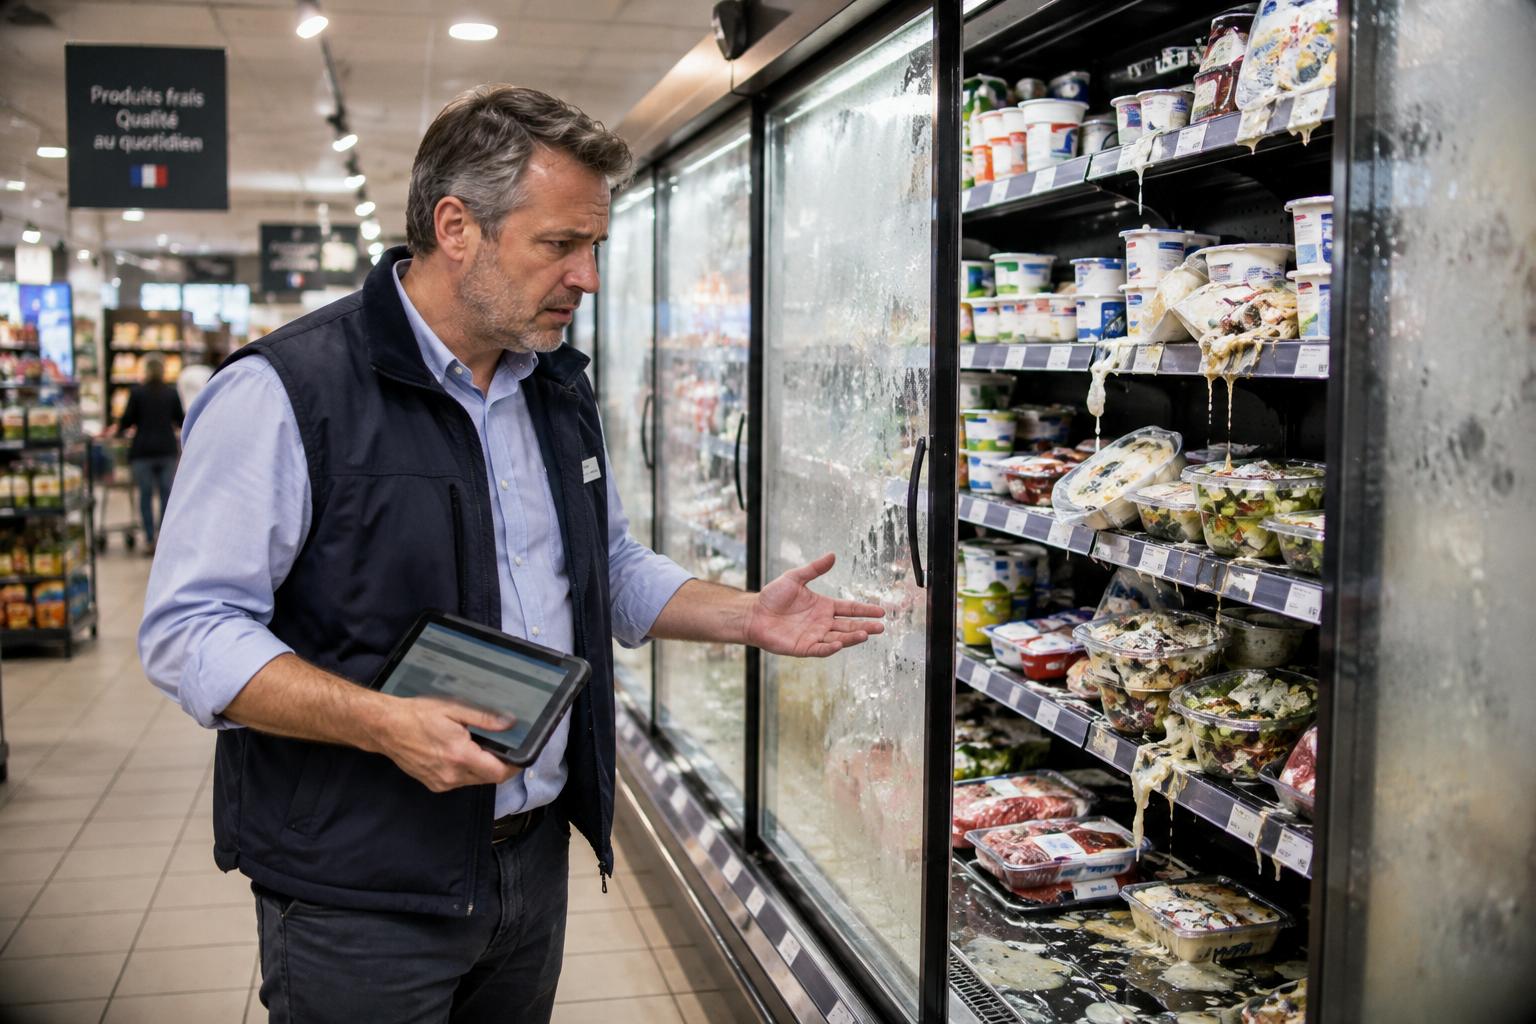
Les volets métalliques sont baissés, les étiquettes promotions encore en place… mais aucun yaourt, aucune barquette de viande, plus un seul paquet de beurre. Un employé colle en urgence des affiches blanches : « Rayon momentanément fermé, problème technique ». Les visages se crispent, les chariots se détournent vers les conserves et les surgelés. L’air sent vaguement le plastique chaud, pas la crème fraîche ni le fromage.
On s’imagine une simple panne de frigo. Une histoire de thermostat capricieux ou de fusible qui lâche. Sauf que cette fois, c’est tout autre chose. Derrière ce silence un peu angoissant des rayons, il y a un écran noir dans un local technique, des lignes de code illisibles, des alarmes qui n’ont pas sonné. Et au bout de la chaîne, la voix très ferme du patron de Coopérative U qui dénonce des dégâts « inacceptables » sur les produits frais. Quelque chose a basculé.
Quand les pirates éteignent les frigos des supermarchés
Tout a commencé par quelques « anomalies » signalées dans la nuit, dans plusieurs magasins U. Des températures qui grimpent brutalement sur les systèmes de surveillance, des alertes qui disparaissent, des frigos qui s’arrêtent sans raison apparente. Au petit matin, les responsables de rayon découvrent l’ampleur des pertes : packs de lait tiédis, yaourts à jeter, barquettes de poulet impropres à la vente. Des milliers d’euros de produits poubelle, en une seule nuit. Nous connaissons tous ce moment où l’on ouvre son propre frigo et où l’on jette un yaourt périmé à regret. Là, imaginez ce geste multiplié par des centaines de mètres de linéaires.
Très vite, le siège de Coopérative U est alerté. Des incidents similaires remontent de plusieurs régions. L’hypothèse de la simple panne tombe : trop coordonné, trop massif, trop ciblé. Les experts internes parlent d’une cyberattaque sur les systèmes de gestion du froid, ces logiciels qui pilotent à distance les armoires réfrigérées et les chambres froides. Dans certains magasins, plus de 80 % du rayon ultra-frais finit en benne, avec un impact direct sur les dons aux associations et sur le portefeuille de l’enseigne. Le président de Coopérative U, interrogé, lâche alors cette phrase qui claque : des dégâts « inacceptables » sur les produits frais, parce que ce sont eux qui font la promesse de qualité quotidienne à la clientèle.
La logique de cette attaque glace le sang. Les pirates ne s’en prennent pas à de l’argent directement, ni à des données bancaires. Ils touchent au cœur du quotidien, aux denrées qui nourrissent les familles, aux produits les plus sensibles : yaourts, crèmes dessert, steaks hachés, salades déjà prêtes. *Là où un degré de trop peut faire la différence entre confiance et méfiance*. En s’attaquant aux frigos, ils frappent aussi le symbole de la fraîcheur, ce rayon devant lequel on passe presque machinalement plusieurs fois par semaine. Soyons honnêtes : personne ne songe en faisant ses courses à l’idée qu’un hacker, quelque part, puisse décider si son camembert est resté suffisamment froid dans la nuit.
Comment les supermarchés tentent de riposter, et ce qui change pour les clients
Derrière les grandes déclarations, la riposte se joue dans des gestes très concrets. Dans plusieurs magasins U, des techniciens sont venus vérifier physiquement chaque installation frigorifique, comme on inspecte un vieux moteur après un accident. Redondance des sondes de température, systèmes d’alerte doublés par SMS, relevés manuels notés sur des fiches papier en cas de doute. On croyait les frigos entièrement « intelligents » et autonomes ; les équipes redécouvrent la valeur du thermomètre posé dans une barquette test, au milieu des yaourts. L’objectif est simple : qu’aucun client ne reparte avec un produit suspect.
Pour les consommateurs, une nouvelle habitude discrète s’installe. Quelques responsables de magasin racontent voir plus de clients vérifier la DLC, toucher les emballages de viande pour s’assurer qu’ils sont bien froids, jeter un œil aux thermomètres parfois visibles dans les meubles réfrigérés. Une méfiance légère, pas encore de la paranoïa, mais un réflexe naissant. Dans certaines communes, les rayons frais ont été partiellement vides pendant plusieurs jours, le temps de reconstituer des stocks sains et contrôlés. Ceux qui habitent près de ces magasins l’ont ressenti comme un petit choc : soudain, on découvre que le froid aussi peut tomber en panne numérique.
Les experts en cybersécurité parlent déjà de « nouveau front » dans la guerre informatique. Les systèmes de froid des supermarchés, autrefois isolés, sont connectés pour optimiser l’énergie, envoyer des rapports, prévenir les pannes. Une aubaine pour les pirates, qui cherchent désormais moins le bruit médiatique que l’effet domino : faire jeter des tonnes de nourriture, fragiliser la confiance dans une enseigne, tester la capacité de réaction d’un groupe comme Coopérative U. Le patron de la coopérative a d’ailleurs martelé que **la chaîne du froid reste non négociable**, quitte à perdre beaucoup d’argent à court terme. Le message est clair : mieux vaut des rayons vides qu’un seul doute sur la fraîcheur.
Les bons réflexes face à une cyberattaque alimentaire silencieuse
Pour les clients, la marge de manœuvre paraît minime. On n’a pas la main sur les logiciels des frigos, ni sur les protocoles de sécurité des enseignes. Pourtant, quelques gestes simples permettent de garder le contrôle. Regarder systématiquement la date limite de consommation sur les produits ultra-frais, sentir une viande ou un poisson dès l’ouverture, observer la texture d’un yaourt ou d’une crème dessert avant de plonger la cuillère. Ce sont des réflexes anciens que la crise numérique remet brutalement sur le devant de la scène. Un magasin sérieux ne vend pas un produit dont la chaîne du froid a été rompue, mais un petit doute, ça se vérifie.
Côté enseigne, les retours des équipes sont presque toujours les mêmes : quand un incident de froid est identifié, tout part à la benne, même si cela fait mal. L’erreur fréquente, c’est de croire que, parce que tout fonctionne en apparence dans le rayon, tout va bien. Les clients qui n’osent pas poser de questions, les équipes qui n’osent pas expliquer la réalité de ce qui s’est passé par crainte de faire peur. Alors qu’un discours transparent, même un peu brutal, recrée de la confiance. Un directeur de magasin le confie en privé : les clients acceptent bien mieux un rayon désert et une explication honnête qu’une impression de malaise devant des aliments « tièdes sans raison ».
Le patron de Coopérative U l’a résumé à sa manière, sans détour, face aux caméras.
« Quand des pirates s’attaquent à nos frigos, ils ne ciblent pas que nos systèmes, ils visent la santé de nos clients. J’appelle ça des dégâts inacceptables, car le moindre doute sur un yaourt, c’est déjà trop. »
De là découlent de nouvelles pratiques très concrètes, que plusieurs magasins commencent à appliquer :
- Relevés de température plus fréquents sur les produits sensibles (viande hachée, poisson, plats cuisinés frais).
- Affichage renforcé des contrôles qualité en rayon, pour montrer aux clients que le froid est surveillé.
- Simulations internes d’incidents de froid, comme des exercices d’incendie, pour tester la réactivité des équipes.
- Installation de systèmes de secours autonomes pour garder le froid en cas de panne informatique prolongée.
- Communication locale via les réseaux sociaux du magasin pour expliquer, en temps réel, les rayons fermés ou les destructions préventives.
Ces mesures ont un coût, évidemment, humain et financier. Mais elles portent une petite révolution invisible : **la cybersécurité quitte les bureaux des informaticiens pour entrer dans le quotidien des rayons frais**. Et tout le monde, du chef de rayon au client qui hésite devant un pack de yaourts, devient un maillon de cette vigilance nouvelle.
Quand le froid devient un enjeu de confiance collective
Cette affaire de frigos piratés nous touche parce qu’elle brise une illusion tranquille. Nous pensions le froid « garanti », comme l’eau qui coule du robinet ou la lumière qui s’allume en appuyant sur l’interrupteur. Du jour au lendemain, on découvre qu’un message caché dans une machine, une ligne de code plantée au mauvais endroit, peut transformer une chambre froide en simple pièce tempérée. Tout ce qui se jouait dans l’ombre des réserves remonte soudain en pleine lumière. La cybersécurité n’est plus un sujet lointain réservé aux banques ou aux hôpitaux, elle vient se glisser jusque dans notre caddie.
On peut choisir de ne pas y penser, de continuer à faire ses courses comme avant, en attrapant machinalement le pack de lait le moins cher et les yaourts préférés des enfants. *Ou on peut accepter cette réalité un peu inconfortable : notre alimentation quotidienne dépend, elle aussi, de systèmes informatiques fragiles*. Les propos du patron de Coopérative U sur ces dégâts « inacceptables » sonnent alors comme un avertissement collectif. Les enseignes sont en première ligne, mais la confiance se construit à deux. Entre les lignes, une question demeure : que serions-nous prêts à accepter – ou refuser – le jour où ces cyberattaques sur les frigos deviendraient la norme, et non plus l’exception ?
| Point essentiel | Détail | Valeur ajoutée pour le lecteur |
|---|---|---|
| Cyberattaque sur les systèmes de froid | Les pirates ont visé les logiciels qui pilotent les frigos et chambres froides, entraînant la destruction massive de produits frais. | Comprendre comment une attaque numérique peut impacter directement la qualité de ce que l’on met dans son assiette. |
| Réaction de Coopérative U | Le patron dénonce des dégâts « inacceptables » et impose la destruction préventive des produits suspects, quitte à vider les rayons. | Mesurer l’ampleur de la réponse et ce que cela dit de la priorité donnée à la santé des clients. |
| Gestes concrets pour les clients | Vérifier les dates, la fraîcheur apparente, poser des questions au personnel en cas de doute sur un rayon récemment fermé. | Repartir avec quelques réflexes simples pour garder la main sur la confiance dans les produits frais achetés en supermarché. |